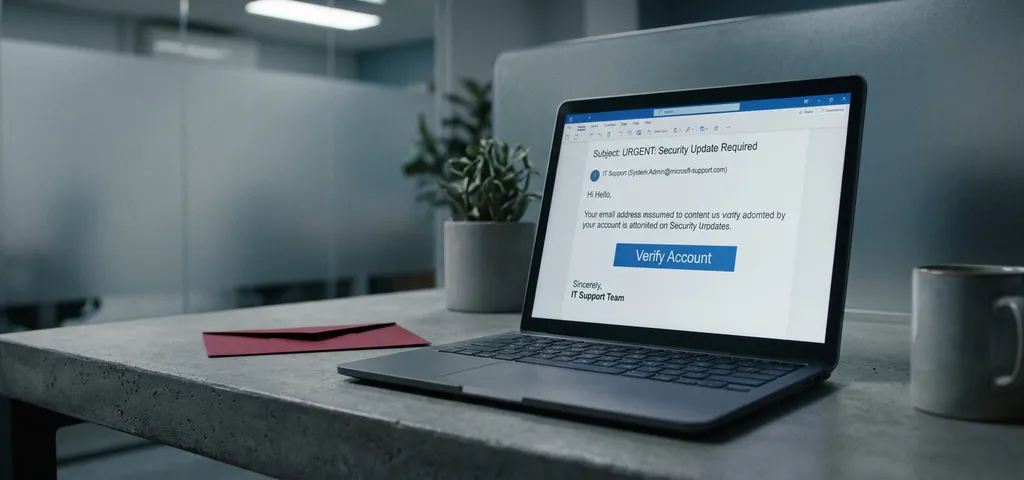
Spear-Phishing ist eine gezielte Form des Phishings, bei der Angreifer eine bestimmte Person oder Organisation ins Visier nehmen und die Angriffs-E-Mail individuell auf das Opfer zuschneiden. Im Unterschied zum klassischen Phishing, das massenhaft und weitgehend unpersonalisiert versandt wird, setzt Spear-Phishing auf sorgfältige Recherche und täuschend echte Personalisierung. Dieser Artikel beantwortet die wichtigsten Fragen rund um Spear-Phishing, erklärt die Unterschiede zum klassischen Phishing-Angriff und zeigt, wie Sie sich und Ihr Unternehmen wirksam schützen können.
Wie funktioniert ein Spear-Phishing-Angriff konkret?
Ein Spear-Phishing-Angriff läuft in mehreren Phasen ab: Zuerst sammeln die Angreifer gezielt Informationen über das Opfer, dann erstellen sie eine täuschend echte Nachricht und versuchen schließlich, das Opfer zu einer schädlichen Aktion zu verleiten, etwa zum Öffnen eines Anhangs, zum Klicken auf einen Link oder zur Preisgabe von Zugangsdaten.
In der Vorbereitungsphase nutzen Angreifer öffentlich zugängliche Quellen wie LinkedIn-Profile, Unternehmenswebseiten, Social-Media-Kanäle oder frühere Datenpannen, um Details über Name, Position, Zuständigkeiten und Kollegen des Ziels zu ermitteln. Je mehr Informationen gesammelt werden, desto überzeugender kann die spätere Nachricht gestaltet werden.
Die eigentliche Angriffs-E-Mail wirkt auf den ersten Blick vollkommen legitim: Sie kommt scheinbar von einer bekannten Person, einem Vorgesetzten oder einem vertrauten Dienstleister, enthält den korrekten Namen des Empfängers und bezieht sich auf reale Projekte oder interne Prozesse. Häufig wird ein gewisser Zeitdruck erzeugt, zum Beispiel durch eine dringende Zahlungsaufforderung oder eine angebliche Sicherheitswarnung. Klickt das Opfer auf den enthaltenen Link, wird es auf eine gefälschte Website geleitet oder Schadsoftware wird auf dem Gerät installiert.
Was sind die größten Unterschiede zwischen Phishing und Spear-Phishing?
Der entscheidende Unterschied zwischen Phishing und Spear-Phishing liegt im Grad der Personalisierung und im Aufwand des Angriffs. Klassisches Phishing verschickt identische Nachrichten an Millionen von Empfängern und setzt auf die Wahrscheinlichkeit, dass ein kleiner Prozentsatz reagiert. Spear-Phishing hingegen ist ein präziser, aufwendig vorbereiteter Cyberangriff, der auf eine einzelne Person oder eine kleine Gruppe zugeschnitten ist.
- Zielgruppe: Phishing richtet sich an eine breite, anonyme Masse; Spear-Phishing hat ein konkretes, vorab recherchiertes Opfer.
- Personalisierung: Phishing-E-Mails sind generisch gehalten; Spear-Phishing-Nachrichten enthalten Namen, Positionen und interne Details.
- Aufwand: Phishing ist weitgehend automatisiert; Spear-Phishing erfordert manuelle Recherche und individuelle Vorbereitung.
- Erkennbarkeit: Klassische Phishing-Mails weisen oft offensichtliche Fehler auf; Spear-Phishing-Nachrichten sind sprachlich und optisch deutlich ausgefeilter.
- Erfolgsquote: Aufgrund der höheren Glaubwürdigkeit ist Spear-Phishing in der Regel deutlich effektiver als Massen-Phishing.
Spear-Phishing ist damit eine besonders gefährliche Unterform des Social Engineering, da selbst aufmerksame Mitarbeitende getäuscht werden können. Die Übergänge sind fließend: Whaling bezeichnet beispielsweise Spear-Phishing-Angriffe, die sich gezielt gegen Führungskräfte richten.
Wer sind typische Ziele von Spear-Phishing-Angriffen?
Typische Ziele von Spear-Phishing sind Personen mit Zugang zu sensiblen Daten, Finanzmitteln oder kritischen IT-Systemen. Dazu zählen vor allem Führungskräfte, Mitarbeitende in Finanz- und Buchhaltungsabteilungen, IT-Administratoren sowie Mitarbeitende mit Zugang zu Kundendaten oder internen Systemen.
Angreifer wählen ihre Ziele strategisch: Ein Buchhalter kann zur Überweisung von Geldern verleitet werden, ein IT-Administrator zur Herausgabe von Zugangsdaten und eine Führungskraft zur Freigabe vertraulicher Informationen. Auch Mitarbeitende, die neu im Unternehmen sind und interne Prozesse noch nicht vollständig kennen, sind häufig im Fokus.
Grundsätzlich sind Unternehmen jeder Größe und Branche gefährdet. Besonders attraktiv für Angreifer sind jedoch Organisationen mit wertvollen Daten, zum Beispiel aus dem Finanzsektor, dem Gesundheitswesen, der Forschung oder der öffentlichen Verwaltung. Auch Netzwerksicherheit spielt hier eine wichtige Rolle, da gut gesicherte Systeme den Schaden eines erfolgreichen Angriffs begrenzen können.
Woran erkennt man eine Spear-Phishing-E-Mail?
Eine Spear-Phishing-E-Mail erkennt man an mehreren Warnsignalen: ungewöhnliche Absenderadressen trotz vertrautem Absendernamen, unerwarteter Zeitdruck, ungewöhnliche Zahlungs- oder Datenweitergabeanfragen sowie Links, deren tatsächliche Zieladresse von der angezeigten abweicht. Da diese Nachrichten jedoch oft sehr überzeugend wirken, ist besondere Aufmerksamkeit gefragt.
Technische Warnsignale
- Die E-Mail-Adresse des Absenders stimmt nicht exakt mit der bekannten Domain überein (zum Beispiel „@concat-ag.de“ statt „@concat.de“).
- Der enthaltene Link führt beim Überfahren mit der Maus auf eine andere URL als angezeigt.
- Anhänge haben ungewöhnliche Dateiformate oder werden unerwartet zugesandt.
- Die E-Mail wurde über einen unbekannten Mailserver versendet.
Inhaltliche Warnsignale
- Die Nachricht erzeugt künstlichen Zeitdruck oder appelliert an Angst und Dringlichkeit.
- Es wird zu einer ungewöhnlichen Handlung aufgefordert, die sonst nicht per E-Mail abgewickelt wird.
- Der Ton oder Schreibstil weicht von der gewohnten Kommunikation des angeblichen Absenders ab.
- Es werden interne Informationen erwähnt, die sich jedoch bei näherer Betrachtung als veraltet oder ungenau herausstellen.
Grundsätzlich gilt: Im Zweifel lieber den vermeintlichen Absender telefonisch kontaktieren, bevor eine geforderte Aktion ausgeführt wird. Phishing erkennen ist eine Fähigkeit, die sich durch regelmäßige Schulungen trainieren lässt.
Wie können Unternehmen sich vor Spear-Phishing schützen?
Unternehmen schützen sich vor Spear-Phishing durch eine Kombination aus technischen Schutzmaßnahmen, organisatorischen Prozessen und regelmäßiger Sensibilisierung der Mitarbeitenden. Kein einzelner Mechanismus bietet vollständigen Schutz; entscheidend ist ein mehrschichtiger Ansatz zur IT-Sicherheit.
Auf der technischen Seite helfen folgende Maßnahmen:
- E-Mail-Authentifizierungsstandards wie SPF, DKIM und DMARC erschweren das Fälschen von Absenderadressen.
- Multi-Faktor-Authentifizierung (MFA) schützt Konten auch dann, wenn Zugangsdaten kompromittiert wurden.
- Spam- und Phishing-Filter auf E-Mail-Gateways erkennen viele Angriffe bereits vor der Zustellung.
- Endpoint-Schutzlösungen verhindern die Ausführung von Schadsoftware, die über Anhänge eingeschleust wird.
- Netzwerksegmentierung begrenzt den Schaden, wenn ein Angreifer doch Zugang erlangt.
Auf der organisatorischen Seite sind klare Prozesse entscheidend: Zahlungsanweisungen oder Datenweitergaben sollten grundsätzlich über einen zweiten Kommunikationskanal bestätigt werden. Mitarbeitende sollten regelmäßig zu aktuellen Angriffsmethoden geschult und durch simulierte Phishing-Tests sensibilisiert werden. Darüber hinaus sollte der Umgang mit öffentlich zugänglichen Unternehmensinformationen bewusst gestaltet werden, da diese als Grundlage für Spear-Phishing-Angriffe dienen können.
Wie die Concat AG bei der Abwehr von Spear-Phishing unterstützt
Als erfahrenes IT-Systemhaus unterstützen wir Unternehmen dabei, sich wirksam gegen Spear-Phishing und andere Formen des Social Engineering zu schützen. Unser Ansatz ist ganzheitlich und berücksichtigt sowohl technische als auch organisatorische Aspekte der IT-Sicherheit.
Konkret bieten wir unter anderem:
- Analyse und Härtung der E-Mail-Infrastruktur, einschließlich der Implementierung von SPF, DKIM und DMARC sowie sicherer E-Mail-Gateways
- Einrichtung und Betrieb von Endpoint-Schutzlösungen zum Schutz vor Schadsoftware, die über Phishing-Angriffe eingeschleust wird
- Netzwerksicherheitskonzepte zur Segmentierung und Überwachung kritischer Systeme
- Awareness-Trainings und simulierte Phishing-Kampagnen zur Sensibilisierung von Mitarbeitenden
- 24×7-Monitoring und Managed Security Services aus unseren nach ISO 27001 zertifizierten Rechenzentren in Deutschland
- Strategische IT-Sicherheitsberatung zur Entwicklung eines unternehmensweiten Schutzkonzepts
Die tatsächlich geeigneten Maßnahmen hängen von der individuellen IT-Umgebung und dem Schutzbedarf Ihres Unternehmens ab. Sprechen Sie uns an: Jetzt Kontakt aufnehmen und gemeinsam mit unseren Expertinnen und Experten eine passende Sicherheitsstrategie entwickeln.