HPE Compute Ops Management ist eine cloudbasierte Managementplattform für die zentrale Verwaltung von Server-Infrastrukturen. Die Lösung wird als Software-as-a-Service über die HPE GreenLake Cloud bereitgestellt.
Die wichtigsten Punkte:
HPE-Server lassen sich über eine zentrale Oberfläche verwalten und überwachen.
Firmware, Inventardaten, Serverzustände und Compliance lassen sich standortübergreifend im Blick behalten.
Richtlinien und Automatisierung reduzieren manuelle Aufgaben bei größeren Serverlandschaften.
HPE iLO übernimmt das hardwarenahe Management einzelner Server, während Compute Ops Management eine übergeordnete Managementebene bereitstellt.
Die Plattform eignet sich besonders für verteilte Server-Infrastrukturen, Edge-Standorte und wachsende HPE-Umgebungen.
Einleitung
Server-Infrastrukturen befinden sich längst nicht mehr ausschließlich in einem zentralen Rechenzentrum. Systeme können auf mehrere Rechenzentren, Niederlassungen, Produktionsstandorte oder Edge-Umgebungen verteilt sein.
Für IT-Abteilungen bedeutet das zusätzlichen Verwaltungsaufwand. Firmwarestände müssen kontrolliert, Hardwarezustände überwacht und Konfigurationen möglichst einheitlich gehalten werden. Je mehr Server und Standorte hinzukommen, desto schwieriger wird die Administration über einzelne Managementoberflächen.
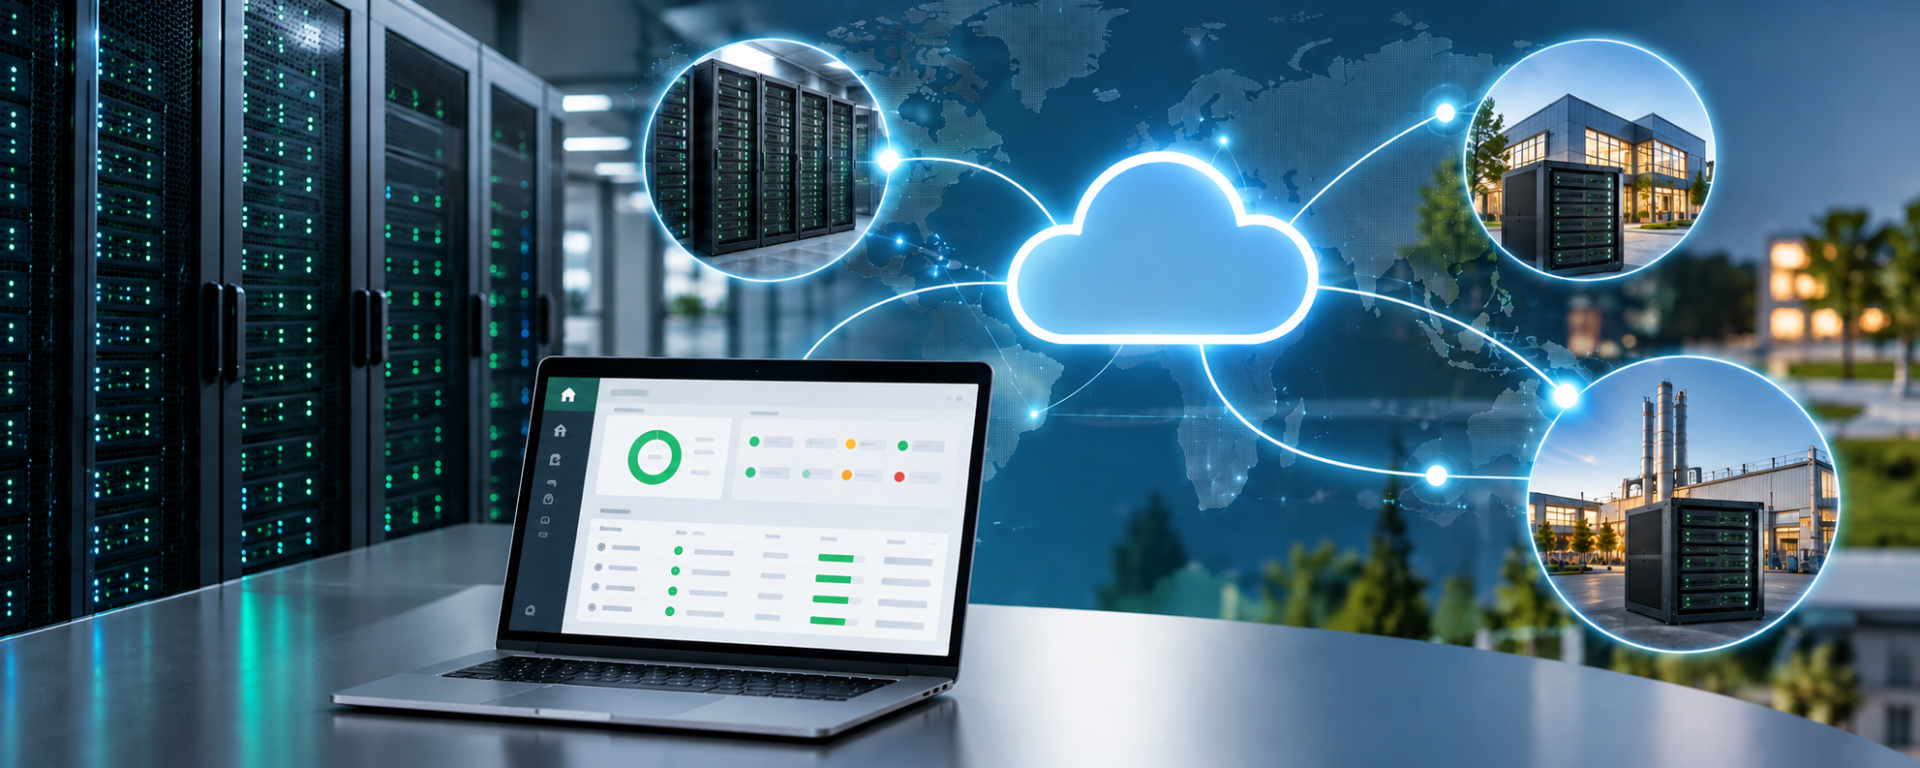
HPE Compute Ops Management setzt genau hier an. Die cloudbasierte Plattform bündelt zentrale Aufgaben des Server Lifecycle Managements in einer gemeinsamen Managementumgebung. HPE beschreibt die Lösung als Software-as-a-Service für das Management verteilter Compute-Infrastrukturen – vom Rechenzentrum bis zum Edge.
Was ist HPE Compute Ops Management?
HPE Compute Ops Management ist eine cloudbasierte Plattform für die zentrale Verwaltung und das Lifecycle Management von Server-Infrastrukturen. Sie wird über die HPE GreenLake Cloud bereitgestellt und kann Server an unterschiedlichen Standorten in einer gemeinsamen Managementumgebung zusammenführen.
Zu den zentralen Aufgaben gehören unter anderem:
Server-Onboarding
Inventarisierung
Überwachung von Server- und Komponentenstatus
Firmware-Management
Firmware- und Konfigurations-Compliance
Benachrichtigungen und Warnmeldungen
Verwaltung von Servergruppen
rollenbasierte Zugriffssteuerung
Verwaltung verteilter Standorte
HPE bezeichnet Compute Ops Management als cloudnative Plattform. Die Managementanwendung selbst muss damit nicht als klassische Managementsoftware im eigenen Rechenzentrum betrieben werden.
Das ist insbesondere bei verteilten Infrastrukturen interessant. Administratoren erhalten eine zentrale Sicht auf Server, obwohl diese physisch an unterschiedlichen Standorten betrieben werden.
Die Plattform unterstützt laut aktueller HPE-Produktinformation unter anderem ausgewählte HPE ProLiant DL-, ML- und MicroServer-Systeme der Generationen Gen10, Gen10 Plus, Gen11 und Gen12. Auch weitere HPE-Plattformen werden unterstützt. Welche Funktionen verfügbar sind, hängt jedoch vom jeweiligen Servermodell, der Generation, der iLO-Version, der Verbindungsart und dem Abonnement ab. Deshalb sollte vor einer Einführung immer die aktuelle HPE-Kompatibilitätsliste geprüft werden.
Welche Aufgaben übernimmt HPE Compute Ops Management?
HPE Compute Ops Management deckt verschiedene Aufgaben rund um den Betrieb und Lebenszyklus von Servern ab. Der Schwerpunkt liegt dabei nicht nur auf der Überwachung. Auch wiederkehrende Verwaltungs- und Lifecycle-Aufgaben lassen sich zentralisieren.
Server überwachen und Status zentral prüfen
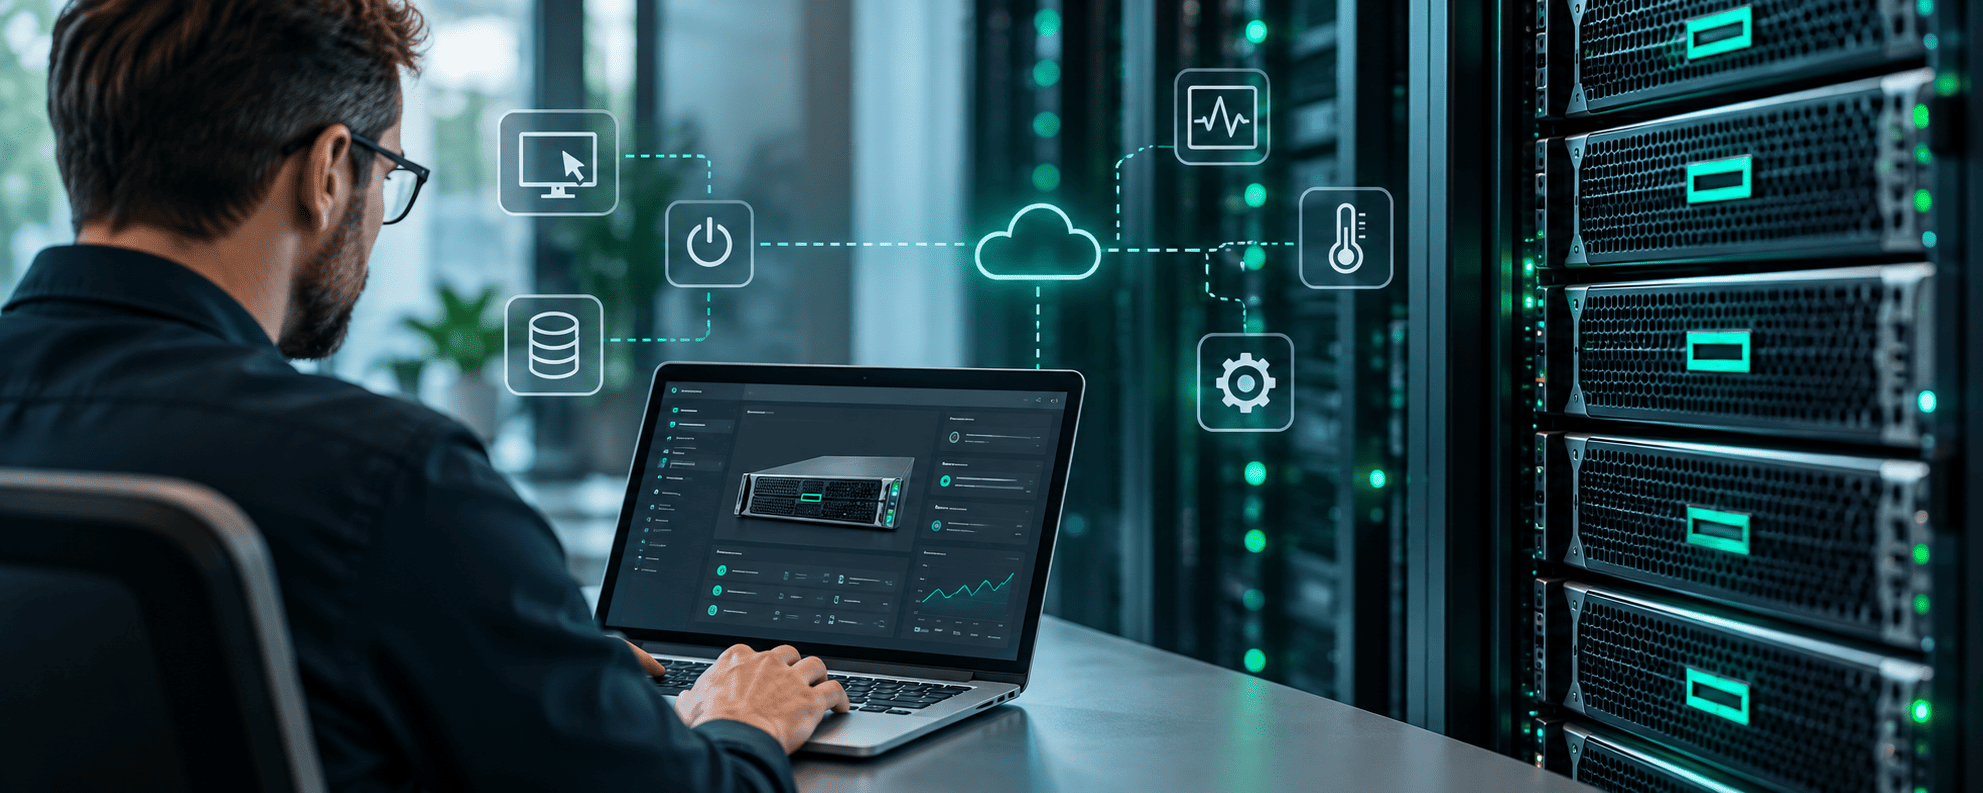
Compute Ops Management stellt Informationen über den Zustand verwalteter Server zentral bereit. Administratoren können dadurch Server- und Gruppenstatus sowie Warnungen und Benachrichtigungen über eine gemeinsame Oberfläche einsehen. Das erleichtert insbesondere die Arbeit mit Systemen, die auf mehrere Standorte verteilt sind. Statt verschiedene Server einzeln aufzurufen, entsteht eine übergeordnete Sicht auf die Infrastruktur.
Firmware zentral verwalten
Firmware-Management gehört zu den wichtigen Funktionen von Compute Ops Management. Administratoren können Firmware-Baselines definieren und Firmwarestände überwachen. Updates können abhängig von Server, Verbindungstyp und unterstützter Konfiguration manuell oder geplant durchgeführt werden. Interessant wird diese Funktion vor allem bei größeren Umgebungen. Firmwarestände müssen dann nicht ausschließlich Server für Server kontrolliert werden.
Allerdings gelten Einschränkungen. HPE dokumentiert beispielsweise bestimmte Systeme und Verbindungstypen, bei denen Firmware-Updates über Compute Ops Management nicht oder nur eingeschränkt unterstützt werden. Die Kompatibilität sollte deshalb vor der Planung eines zentralen Update-Prozesses geprüft werden.
Server inventarisieren
Eine zentrale Inventarisierung schafft Transparenz darüber, welche Systeme vorhanden sind und wie diese ausgestattet beziehungsweise konfiguriert sind. Compute Ops Management stellt entsprechende Hardware- und Firmwareinformationen zentral bereit. Das kann beispielsweise bei Lifecycle-Planungen, Wartungsarbeiten oder der Fehlersuche helfen.
Gerade in verteilten Infrastrukturen ist eine aktuelle Bestandsübersicht wichtig. Ohne zentrale Inventarisierung können unterschiedliche Dokumentationsstände und manuelle Listen schnell zu zusätzlichem Aufwand führen.
Compliance und Konfigurationen überwachen
Compute Ops Management kann definierte Einstellungen mit dem tatsächlichen Zustand von Servergruppen vergleichen. Ein Beispiel ist die Firmware-Compliance. Für eine Servergruppe kann eine Firmware-Baseline festgelegt werden. Die Plattform prüft anschließend, ob die installierte Firmware der definierten Vorgabe entspricht.
Abweichungen werden als nicht compliant gekennzeichnet. Administratoren können dadurch erkennen, bei welchen Systemen Handlungsbedarf besteht. Neben Firmware können bei der Compliance-Bewertung abhängig von der Konfiguration auch weitere Servereinstellungen berücksichtigt werden. Wichtig ist die Abgrenzung: Die Firmware-Compliance von Compute Ops Management überwacht laut HPE nicht automatisch die Versionen sämtlicher Treiber und Softwarekomponenten des Betriebssystems.
Warnungen und Probleme zentral erkennen
Compute Ops Management bündelt Statusinformationen, Benachrichtigungen und Alerts. Das ist vor allem dann hilfreich, wenn eine IT-Abteilung nicht nur ein einzelnes Rechenzentrum betreut. Probleme an entfernten Standorten können über dieselbe Managementumgebung sichtbar werden. Dadurch entsteht ein zentraler Einstiegspunkt für die Bewertung des Serverzustands.
Mehrere Standorte verwalten
Multi-Site-Management gehört zu den typischen Einsatzgebieten von Compute Ops Management. Server können beispielsweise verteilt sein auf:
zentrale Rechenzentren,
Niederlassungen,
Produktionsstandorte,
Edge-Standorte,
kleinere Serverräume.
Die Cloud-Plattform bildet eine gemeinsame Managementebene über diese physischen Standorte hinweg.
Warum ist cloudbasiertes Servermanagement sinnvoll?
Cloudbasiertes Servermanagement kann die Verwaltung verteilter Infrastrukturen vereinfachen, weil die zentrale Managementanwendung nicht an einen einzelnen Standort gebunden ist. Der entscheidende Vorteil liegt daher weniger im Begriff „Cloud“ selbst als in der zentralen Managementarchitektur.
Weniger lokale Management-Infrastruktur
Bei einer SaaS-Lösung wird die eigentliche Managementplattform als Cloud-Service bereitgestellt. Unternehmen müssen damit nicht für jede Managementfunktion eine eigene zentrale Anwendung inklusive Betriebssystem, Datenbank, Updates und Wartung betreiben. Das bedeutet allerdings nicht, dass grundsätzlich keinerlei lokale Komponenten erforderlich sind. HPE unterstützt unterschiedliche Verbindungsmodelle. Neben einer direkten Verbindung über HPE iLO steht beispielsweise ein Secure Gateway zur Verfügung. Das Secure Gateway wird lokal als virtuelle Appliance betrieben und kann Verbindungen mehrerer Managementschnittstellen bündeln.
Zentrale Verwaltung verteilter Systeme
Ein wesentlicher Vorteil ist die gemeinsame Sicht auf räumlich getrennte Server. Ein IT-Team kann Systeme im Rechenzentrum, in einer Niederlassung und an einem Edge-Standort über dieselbe Plattform verwalten. Besonders relevant ist das für Unternehmen, deren Serverlandschaft organisatorisch zentral betreut wird, obwohl die Hardware geografisch verteilt ist.
Einheitlichere Serverlandschaften
Zentrale Richtlinien und Compliance-Prüfungen helfen dabei, Abweichungen innerhalb einer Serverlandschaft sichtbar zu machen. Das betrifft beispielsweise Firmware-Baselines. Statt unterschiedliche Versionsstände ausschließlich manuell zu dokumentieren, kann der definierte Sollzustand mit dem tatsächlichen Zustand verglichen werden. Dadurch wird Konfigurationsdrift (also das schrittweise Auseinanderlaufen ursprünglich einheitlicher Systeme) leichter erkennbar.
Wiederkehrende Aufgaben automatisieren
Je größer eine Serverlandschaft wird, desto stärker wirken sich wiederkehrende manuelle Arbeitsschritte aus. Compute Ops Management unterstützt deshalb richtlinienbasierte und gruppenbezogene Verwaltungsprozesse. Dazu gehören beispielsweise Firmware-Updates, Compliance-Prüfungen und die Verwaltung mehrerer Systeme. Automatisierung ist vor allem dann sinnvoll, wenn standardisierte Aufgaben regelmäßig auf vielen Servern ausgeführt werden müssen.
Mit der Infrastruktur skalieren
Ein zentrales Managementmodell wird mit zunehmender Anzahl an Servern und Standorten wichtiger. HPE positioniert Compute Ops Management ausdrücklich für das Flottenmanagement verteilter Server. Systeme können in Gruppen organisiert und über gemeinsame Richtlinien verwaltet werden. Damit eignet sich das Konzept sowohl für kleinere verteilte Umgebungen als auch für umfangreichere Serverlandschaften. Entscheidend ist weniger die absolute Zahl der Server als der Aufwand, der mit deren manueller Verwaltung verbunden wäre.
HPE Compute Ops Management und HPE iLO – wo liegt der Unterschied?
HPE iLO und HPE Compute Ops Management erfüllen unterschiedliche Aufgaben und ergänzen sich.
HPE Integrated Lights-Out (iLO) ist eine direkt in unterstützte HPE ProLiant Server integrierte Out-of-Band-Managementtechnologie. Sie arbeitet unabhängig vom Betriebssystem und ermöglicht den hardwarenahen Zugriff auf einen Server.
HPE iLO bietet unter anderem Funktionen für:
Hardwareüberwachung,
Remote-Zugriff,
Remote-Konsole,
Stromversorgung und Neustart,
Ereignis- und Systemprotokolle,
Firmware-nahe Verwaltungsaufgaben.
HPE Compute Ops Management bildet dagegen eine übergeordnete Managementebene. Die Plattform führt Informationen und Lifecycle-Aufgaben für viele Server und Standorte zusammen.
Vereinfacht lässt sich die Abgrenzung so darstellen:
HPE iLO
HPE Compute Ops Management
In den HPE Server integrierte Managementtechnologie
Cloudbasierte zentrale Managementplattform
Fokus auf den einzelnen Server
Fokus auf Servergruppen und verteilte Serverlandschaften
Out-of-Band-Management
Übergeordnetes Lifecycle- und Fleet-Management
Hardware-nahe Überwachung und Steuerung
Zentrale Überwachung, Richtlinien, Compliance und Automatisierung
Funktioniert unabhängig vom Serverbetriebssystem
Nutzt unter anderem iLO als Managementschnittstelle zu unterstützten HPE Servern
Die beiden Technologien sind deshalb nicht als direkte Alternativen zu verstehen.
Bei direkt verwalteten HPE Servern kommuniziert der iLO-Managementprozessor mit Compute Ops Management. HPE dokumentiert aktuell beispielsweise iLO 5, iLO 6 und iLO 7 in den Systemvoraussetzungen, wobei die erforderliche Mindestversion von der jeweiligen Anbindungsart abhängt.
Für welche Unternehmen eignet sich HPE Compute Ops Management?
HPE Compute Ops Management eignet sich vor allem für Unternehmen, die mehrere unterstützte Server zentral verwalten und wiederkehrende Lifecycle-Aufgaben vereinheitlichen möchten. Besonders interessant ist die Plattform in folgenden Szenarien.
Unternehmen mit mehreren HPE-Servern
Bereits bei mehreren Servern können zentrale Inventarisierung, Statusüberwachung und Firmware-Verwaltung den Administrationsaufwand reduzieren. Mit zunehmender Zahl der Systeme wächst der Nutzen einer gemeinsamen Managementebene.
Unternehmen mit mehreren Standorten
Verteilte Niederlassungen stellen IT-Teams häufig vor eine praktische Herausforderung: Die Infrastruktur befindet sich vor Ort, das zuständige IT-Team jedoch möglicherweise an einem anderen Standort. Compute Ops Management kann diese Systeme in einer gemeinsamen Oberfläche zusammenführen.
Edge-Umgebungen
Edge-Server befinden sich häufig außerhalb klassischer Rechenzentren. Das können beispielsweise Produktions-, Logistik- oder andere dezentrale Standorte sein. Gerade dort ist ein zentraler Managementzugriff sinnvoll, weil nicht an jedem Standort eigenes IT-Personal verfügbar sein muss.
Kleine IT-Teams mit vielen Systemen
Die Größe des IT-Teams und die Größe der Infrastruktur wachsen nicht zwangsläufig im gleichen Verhältnis. Automatisierung, Gruppenverwaltung und zentrale Überwachung können deshalb besonders für IT-Abteilungen interessant sein, die viele Systeme mit begrenzten personellen Ressourcen betreuen.
Wachsende Server-Infrastrukturen
Auch bei einer zunächst überschaubaren Infrastruktur kann eine zentrale Managementstrategie sinnvoll sein. Kommen regelmäßig weitere Server oder Standorte hinzu, verhindert ein einheitlicher Managementansatz, dass für jedes neue System zusätzliche individuelle Verwaltungsprozesse entstehen.
Sicherheit beim cloudbasierten Servermanagement
Cloudbasiertes Infrastrukturmanagement benötigt ein klares Sicherheitskonzept, da Managementinformationen zwischen der lokalen Infrastruktur und einem extern betriebenen Cloud-Service ausgetauscht werden. HPE dokumentiert dafür verschiedene Sicherheitsmechanismen.
Verschlüsselte Kommunikation
Bei der direkten Verwaltung kommuniziert der in den Server integrierte HPE-iLO-Managementprozessor mit Compute Ops Management. Laut aktuellem HPE Security Guide wird die Geräteverbindung über HTTPS auf TCP-Port 443 aufgebaut und mittels Mutual TLS, kurz mTLS, abgesichert. Die Verbindung wird vom Gerät ausgehend zur HPE GreenLake Cloud initiiert. Für den Zugriff auf das Webportal werden TLS 1.2 und TLS 1.3 unterstützt. HPE gibt außerdem an, Kundendaten innerhalb von Compute Ops Management im Ruhezustand mit AES-256 zu verschlüsseln.
Rollen und Zugriffssteuerung
Nicht jeder Administrator benötigt dieselben Berechtigungen. Compute Ops Management unterstützt deshalb rollenbasierte Zugriffskontrolle, kurz RBAC. Darüber hinaus dokumentiert HPE unter anderem Multifaktor-Authentifizierung, Single Sign-on und Resource Restriction Policies. Damit können Unternehmen Zugriffsrechte differenzierter an ihre organisatorischen Anforderungen anpassen.
Management und Workloads sind getrennt
Ein wichtiger Punkt betrifft die Kommunikation mit dem eigentlichen Server. Nach Angaben von HPE kommuniziert bei direkt angebundenen HPE-Systemen der integrierte iLO-Managementprozessor mit Compute Ops Management. Das Serverbetriebssystem beziehungsweise die darauf installierten Kundenanwendungen kommunizieren nicht direkt mit Compute Ops Management. Damit bleibt die Managementkommunikation von den eigentlichen Workloads getrennt.
Secure Gateway als alternative Anbindung
Unternehmen müssen nicht zwingend jeden iLO-Managementprozessor einzeln mit dem Cloud-Service verbinden. HPE bietet mit Compute Ops Management Secure Gateway eine alternative Architektur. Dabei werden lokale Managementverbindungen über eine als virtuelle Maschine betriebene Gateway-Appliance gebündelt. Das Gateway stellt anschließend die ausgehende Verbindung zu Compute Ops Management her. Welches Verbindungsmodell geeignet ist, hängt von der Netzwerkarchitektur, den internen Sicherheitsrichtlinien und den zu verwaltenden Systemen ab.
Cloudmanagement ersetzt kein eigenes Sicherheitskonzept
Die vorhandenen Sicherheitsfunktionen entbinden Unternehmen nicht von der eigenen Sicherheitsplanung. Vor einer Einführung sollten unter anderem folgende Punkte geprüft werden:
Netzwerksegmentierung für Managementschnittstellen
Firewall- und Proxy-Regeln
Identitäts- und Berechtigungskonzept
Multifaktor-Authentifizierung
Rollen und Verantwortlichkeiten
Protokollierung und Audit-Anforderungen
interne Compliance-Vorgaben
unterstützte Server- und iLO-Versionen
benötigte ausgehende Netzwerkverbindungen
Gerade bei Managementsystemen sollte das Prinzip der minimal erforderlichen Berechtigungen berücksichtigt werden.
Worauf sollten Unternehmen vor der Einführung achten?
Vor der Einführung von HPE Compute Ops Management sollten Unternehmen prüfen, ob die vorhandene Server- und Netzwerkumgebung die Voraussetzungen erfüllt. Dazu gehören insbesondere die unterstützten Servermodelle und iLO-Versionen. Für direkt oder über Secure Gateway verwaltete Server nennt HPE aktuell unter anderem Mindestversionen für iLO 5, iLO 6 und iLO 7. Die konkreten Anforderungen unterscheiden sich teilweise nach Onboarding- und Verbindungsmethode. Auch beim Firmware-Management gibt es Einschränkungen. Nicht jeder unterstützte Server und nicht jede Anbindungsart unterstützt automatisch sämtliche Funktionen.
Vor einer Entscheidung sind daher vier Fragen besonders wichtig:
Welche vorhandenen Server werden vollständig unterstützt?
Welche iLO-Versionen sind aktuell installiert?
Welche Funktionen werden für diese Systeme tatsächlich unterstützt?
Soll die Anbindung direkt, über Secure Gateway oder über eine andere unterstützte Managementarchitektur erfolgen?
Diese Bestandsaufnahme verhindert, dass die allgemeine Produktunterstützung mit der Unterstützung einer konkreten Funktion verwechselt wird.
Fazit
HPE Compute Ops Management schafft eine zentrale Managementebene für Server-Infrastrukturen, die über unterschiedliche Standorte verteilt sein können.
Der praktische Nutzen liegt vor allem in der gemeinsamen Sicht auf Serverzustände, Inventardaten, Firmware und Compliance. Gruppen, Richtlinien und Automatisierungsfunktionen können zusätzlich helfen, wiederkehrende Verwaltungsaufgaben zu standardisieren.
HPE iLO bleibt dabei die hardwarenahe Managementtechnologie des einzelnen HPE Servers. Compute Ops Management setzt darüber an und bündelt das Management vieler Systeme in einer cloudbasierten Plattform.
Besonders sinnvoll ist dieser Ansatz für Unternehmen mit mehreren HPE-Servern, verteilten Standorten, Edge-Systemen oder einer wachsenden Infrastruktur. Vor einer Einführung sollten jedoch die unterstützten Servermodelle, iLO-Versionen, benötigten Funktionen, Sicherheitsanforderungen und das gewünschte Verbindungsmodell geprüft werden.
Häufige Fragen zu HPE Compute Ops Management
Was ist HPE Compute Ops Management?
HPE Compute Ops Management ist eine cloudbasierte SaaS-Plattform für das zentrale Lifecycle Management von Server-Infrastrukturen. Sie ermöglicht unter anderem Server-Onboarding, Inventarisierung, Überwachung, Firmware-Management, Compliance-Prüfungen und die Verwaltung verteilter Systeme über eine gemeinsame Managementumgebung.
Welche Server lassen sich mit HPE Compute Ops Management verwalten?
HPE Compute Ops Management unterstützt verschiedene HPE-Serverplattformen. Laut HPE gehören dazu unter anderem unterstützte HPE ProLiant DL-, ML- und MicroServer-Systeme der Generationen Gen10, Gen10 Plus, Gen11 und Gen12. Die konkrete Unterstützung hängt vom Servermodell, der iLO-Version, der Anbindungsart und der gewünschten Funktion ab.
Ist HPE Compute Ops Management eine Cloud-Lösung?
Ja. HPE Compute Ops Management wird als Software-as-a-Service über die HPE GreenLake Cloud bereitgestellt. Die zentrale Managementanwendung wird damit nicht als klassische Managementsoftware im eigenen Rechenzentrum betrieben.
Was ist der Unterschied zwischen HPE Compute Ops Management und HPE iLO?
HPE iLO ist die in HPE ProLiant Server integrierte Out-of-Band-Managementtechnologie für das hardwarenahe Management eines Servers. HPE Compute Ops Management ist dagegen eine zentrale cloudbasierte Managementebene für Servergruppen und verteilte Infrastrukturen. Beide Technologien ergänzen sich.
Eignet sich HPE Compute Ops Management für mehrere Standorte?
Ja. Das Management verteilter Standorte gehört zu den zentralen Einsatzszenarien von HPE Compute Ops Management. Server in Rechenzentren, Niederlassungen und Edge-Umgebungen können über eine gemeinsame Plattform verwaltet werden.
Muss jeder Server direkt mit der Cloud kommunizieren?
Nein. Neben der direkten Verwaltung über HPE iLO unterstützt HPE Compute Ops Management ein Secure Gateway. Dieses kann lokale Managementverbindungen bündeln und über eine zentrale ausgehende Verbindung mit Compute Ops Management kommunizieren.
Können Firmwarestände mit Compute Ops Management zentral überwacht werden?
Ja. Compute Ops Management unterstützt Firmware-Baselines und kann den installierten Firmwarestand von Servergruppen mit definierten Vorgaben vergleichen. Firmware-Updates können für unterstützte Systeme ebenfalls zentral ausgeführt oder geplant werden. Für einzelne Servertypen und Verbindungsmethoden gelten jedoch Einschränkungen.
Sie wünschen eine Beratung?
Unser Team ist für Sie da.
Hinweise zur Kontaktaufnahme
Ich stimme zu, dass Concat die von mir übermittelten personenbezogenen Daten erhebt, speichert und verarbeitet.
Concat wird die Daten ohne gesonderte Einwilligung nicht an Dritte weitergeben.
Ich gebe diese Einwilligung freiwillig ab und mir ist bekannt, dass ich sie jederzeit gegenüber Concat (postalisch, per Fax oder per E-Mail an [email protected]) ohne Angaben von Gründen widerrufen oder die Berichtigung, Löschung oder Sperrung der Daten für eine zukünftige Verwendung verlangen kann.
Kurz erklärt: Was bietet HPE iLO? HPE Integrated Lights-Out (iLO) ist eine in HPE Server integrierte Technologie für das sogenannte Out-of-Band-Management. Sie ermöglicht es, Server unabhängig vom installierten Betriebssystem zu…
Die Virtualisierungswelt befindet sich in einer Phase des tiefgreifenden Wandels. Unternehmen sehen sich gezwungen, die dafür vorhandene Infrastruktur von Grund auf zu prüfen und einem Refresh zu unterziehen. Auslöser sind…
Viele IT-Entscheider sind mit der Frage konfrontiert, ob VMware noch die richtige Virtualisierungsplattform ist oder ob der Umstieg auf eine andere Lösung besser zur IT-Strategie passt. Nicht nur Lizenzkosten oder…
Lassen Sie uns über Ihr Projekt sprechen
Sie haben Fragen oder wünschen eine Beratung? Unser Serviceteam ist für Sie da. Gerne helfen wir Ihnen telefonisch oder per E-Mail persönlich weiter. Wir freuen uns auf Ihre Anfrage.
Hinweise zur Kontaktaufnahme
Ich stimme zu, dass Concat die von mir übermittelten personenbezogenen Daten erhebt, speichert und verarbeitet.
Concat wird die Daten ohne gesonderte Einwilligung nicht an Dritte weitergeben.
Ich gebe diese Einwilligung freiwillig ab und mir ist bekannt, dass ich sie jederzeit gegenüber Concat (postalisch, per Fax oder per E-Mail an [email protected]) ohne Angaben von Gründen widerrufen oder die Berichtigung, Löschung oder Sperrung der Daten für eine zukünftige Verwendung verlangen kann.
A Meridian Group International Company
Seit 2006 gehört Concat zur renommierten Meridian Group International Inc., USA.
Die Concat AG bietet ein breit gefächertes Portfolio an Managed Services, um IT-Organisationen effizient bei der Transformation zum digitalen Serviceprovider zu unterstützen.